De las 37,571 aplicaciones creadas con Grok que la empresa de seguridad Claroc encontró en internet, 35,578 podían ser consultadas por cualquier persona sin necesidad de iniciar sesión, según informaron los investigadores.
Entre ellas se identificaron 24 aplicaciones desarrolladas por empleados de la red social X y de SpaceXSI, la empresa responsable del asistente de inteligencia artificial Grok. La mayoría de las aplicaciones disponibles públicamente eran juegos, páginas de destino y calculadoras. Sin embargo, aproximadamente una de cada diez contenía información interna de las empresas o datos personales.
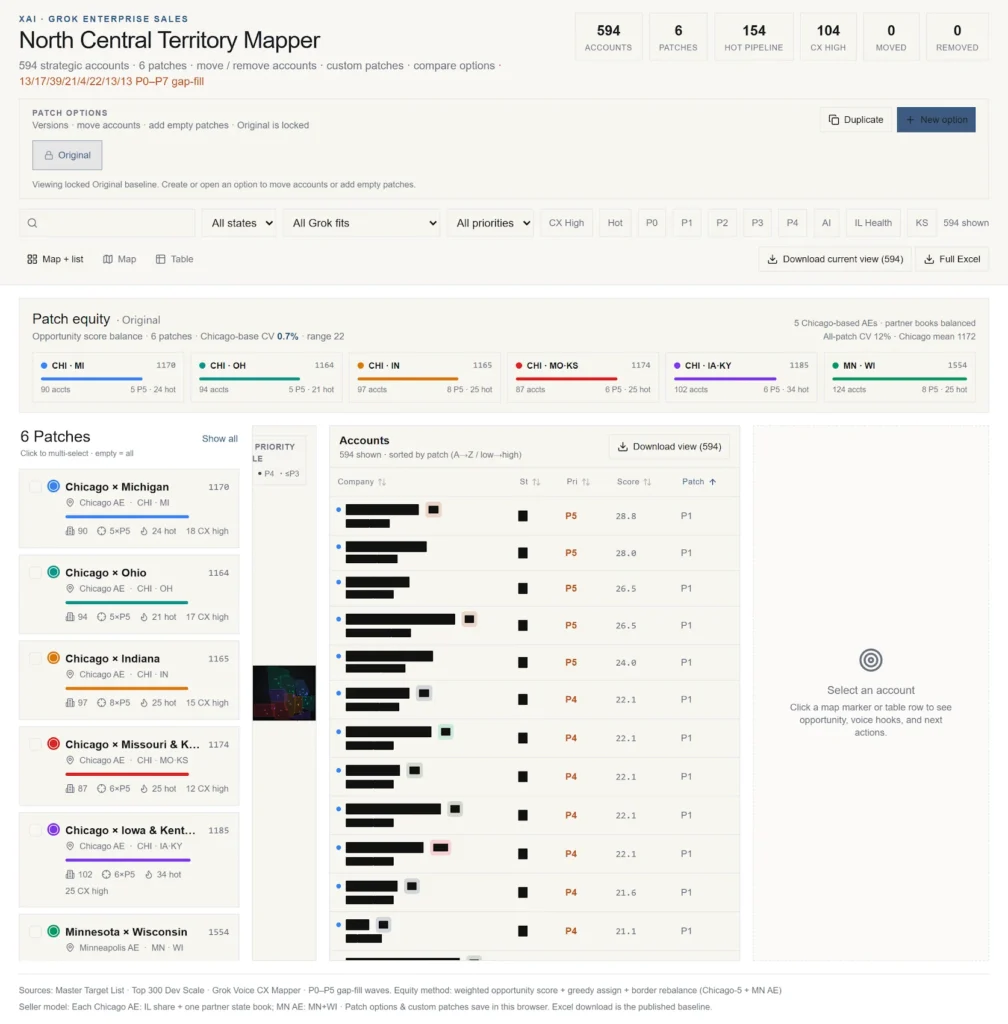
Entre las aplicaciones creadas por empleados se encontraron un plan confidencial de incorporación para un nuevo vendedor, un mapa de territorios comerciales con 594 cuentas y una propuesta publicitaria de X dirigida a una agencia federal de Estados Unidos, clasificada como confidencial. SpaceXSI, anteriormente conocida como xAI, eliminó las 24 aplicaciones de sus trabajadores, aunque las desarrolladas por otros usuarios continuaron disponibles.
Además de estos casos, se detectó información interna de otras 30 organizaciones pertenecientes a sectores como la construcción, la energía, la atención médica y la defensa. De ellas, 26 cuentan con más de 1,000 empleados y seis forman parte de la lista Fortune 500.
De acuerdo con las estimaciones presentadas en el informe, aproximadamente el 2 % de las aplicaciones accesibles contenía información lo suficientemente delicada como para representar un riesgo alto o crítico.
Entre los datos expuestos había una lista consultable de más de 3,500 empleados de un grupo hospitalario, un informe de cuidados intensivos relacionado con un paciente, un tablero de turnos actualizado en tiempo real de un departamento de bomberos y una hoja de registro de horas de un contratista cuyo código almacenaba las contraseñas de todos sus empleados en texto sin cifrar.
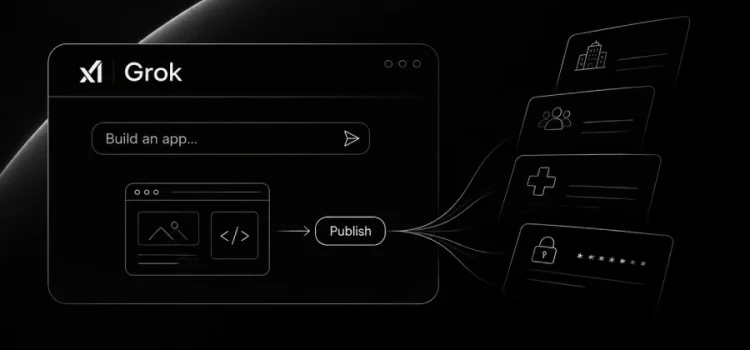
Grok permite desarrollar aplicaciones funcionales a partir de instrucciones escritas en su chat. Esta función fue habilitada para todos los planes de la plataforma el 19 de agosto. El creador de aplicaciones comparte el nombre Grok Build con otra herramienta independiente de programación mediante terminal, cuyas cargas de repositorios fueron reportadas el 14 de julio.
Cada aplicación publicada recibe su propio subdominio dentro de grok.me y su creador puede determinar quién tiene acceso a ella, según el anuncio de lanzamiento de la compañía.
La publicación de una aplicación requiere que su creador seleccione la opción correspondiente. En una cuenta de pago utilizada durante las pruebas, el siguiente paso mostraba tres alternativas de acceso: «Cualquier persona con el enlace», «Usuarios invitados» y «Solo tú». Sin embargo, la primera opción ya aparecía seleccionada de forma predeterminada.
Este comportamiento resulta importante porque las direcciones de las aplicaciones no permanecen necesariamente ocultas. Al acceder a una de ellas, el dispositivo del visitante realiza una consulta DNS utilizando su subdominio. Los servicios de DNS pasivo registran estas solicitudes, lo que permite que cualquier persona con una cuenta en esas plataformas pueda buscar direcciones mediante patrones específicos.
Grok genera cuatro palabras aleatorias como nombre para cada aplicación y aproximadamente la mitad de las encontradas seguían este patrón. Aunque estas combinaciones son difíciles de adivinar, no representan una protección suficiente cuando la dirección ya aparece en registros públicos de búsqueda.
Por su parte, el creador de aplicaciones de ChatGPT también asigna un subdominio independiente a cada proyecto. Sin embargo, durante las pruebas, las aplicaciones compartidas permanecieron configuradas como «Solo yo» hasta que sus propietarios modificaron los permisos. Esto significa que, aunque una dirección de ChatGPT aparezca en los registros DNS, únicamente su creador podrá acceder a la aplicación mientras se mantenga esa configuración.
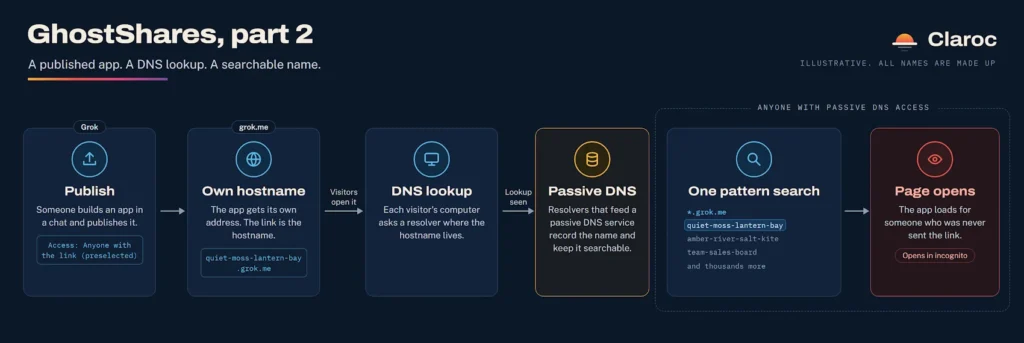
Los investigadores identificaron los nombres de las aplicaciones creadas con Grok mediante métodos habituales de búsqueda de subdominios. Posteriormente, accedieron a la página inicial de cada aplicación una sola vez, sin necesidad de iniciar sesión.
Para evaluar las medidas de seguridad que Grok aplica automáticamente, desarrollaron dos aplicaciones de prueba con información ficticia y las publicaron utilizando la configuración de acceso que aparecía seleccionada por defecto: «Cualquier persona con el enlace».
La primera aplicación consistía en una lista de contactos con una base de datos integrada, pero sin requerir autenticación. Durante las pruebas, se agregó un nuevo registro desde una ventana de navegación privada, sin iniciar sesión. Al ingresar posteriormente desde otro navegador, la información añadida ya estaba disponible para el siguiente visitante.
La segunda aplicación era una lista de clientes diseñada para un equipo de ventas de cuatro personas. En este caso, Grok había incorporado automáticamente dos opciones de inicio de sesión: «Continuar con Google» y «Continuar con X». Sin embargo, el código generado permitía agregar a cualquier persona que iniciara sesión al equipo antes de comprobar si realmente estaba autorizada para pertenecer a él. Como resultado, la verificación de acceso siempre se aprobaba.
Durante las pruebas, una cuenta de Google no autorizada, perteneciente a una persona distinta del propietario, logró ingresar al sistema, consultar la información de todos los clientes, modificar un registro y eliminar otro.
Estas pruebas se realizaron exclusivamente en aplicaciones creadas por los propios investigadores. No se intentó comprobar si alguna de las aplicaciones disponibles públicamente que habían identificado permitía realizar modificaciones similares.
Integre la automatización de la seguridad en cada paso de su SDLC, para que sus equipos puedan eliminar cientos de horas de tareas manuales cada mes.
Conocer …
Los hallazgos fueron comunicados a SpaceXSI el domingo, a través de la dirección de contacto indicada en su archivo *security.txt*. En ese primer aviso se incluyeron dos de las aplicaciones creadas por empleados de la empresa. El lunes se notificaron las otras 22.
Para cuando se publicó el informe, la empresa aún no había respondido directamente a los hallazgos, aunque sí había contestado las preguntas de un periodista sobre la investigación.
De acuerdo con la explicación proporcionada por la compañía, las aplicaciones de Grok permanecen privadas hasta que sus creadores deciden compartirlas. Para publicarlas es necesario completar varios pasos, entre ellos, seleccionar una de las opciones de acceso: «Solo tú» o «Cualquier persona con el enlace», además de aceptar un aviso legal. Asimismo, las cuentas de los empleados tienen configurada por defecto la opción «Solo tú».
Sin embargo, se identificaron 24 aplicaciones creadas por trabajadores de la empresa y de X que podían ser consultadas por cualquier persona.
En su informe, se recomendó establecer «Solo tú» como configuración predeterminada y agregar una opción que restringiera el acceso a las aplicaciones únicamente a usuarios con el dominio de correo electrónico de la empresa.
La respuesta de SpaceXSI no mencionó si tenía previsto contactar a los responsables de las demás aplicaciones que estaban disponibles públicamente. Ante esta situación, se comenzaron a enviar notificaciones por correo electrónico a las organizaciones afectadas. Al momento de la publicación, ya se había establecido contacto con tres de ellas.
Por motivos de seguridad, el informe no incluyó las direcciones web ni los nombres de ninguna de las aplicaciones involucradas.
El 18 de octubre, los mismos investigadores publicaron un estudio de Muse que demostraba que las páginas compartidas desde el agente de IA Muse de Meta podían encontrarse mediante DNS pasivo. Meta deshabilitó la función de compartir, pero el 22 de octubre anunció una solución que asignaba nuevas direcciones a los elementos compartidos.
Cómo comprobar las aplicaciones Grok de tu organización
Claroc, que vende herramientas para encontrar y proteger aplicaciones desarrolladas con IA, recomienda estas comprobaciones:
- Descubre qué creadores de aplicaciones de IA utiliza tu personal. Creadores como Grok, Lovable, Replit, v0, Bolt, Base44 y Google AI Studio se pueden usar sin necesidad de que el departamento de TI los configure ni de una cuenta de empresa.
- Si tienes acceso a datos DNS pasivos, busca los dominios de los constructores y abre los resultados en una ventana de navegación privada.
- Asegúrate de que cualquier aplicación Grok con datos internos esté configurada en «Usuarios invitados» o «Solo tú» y de que un usuario desconocido reciba una página de error.
- Intenta iniciar sesión con una cuenta externa a tu empresa. Si logras acceder, la aplicación necesita una lista de las personas autorizadas.
- Comprueba los scripts que carga cada aplicación para detectar nombres, direcciones de correo electrónico y contraseñas, y elimina las aplicaciones que no tengan propietario.
Durante las pruebas, los investigadores comprobaron que configurar una aplicación con acceso restringido a «Solo tú» generaba un error 401 cuando un usuario no autorizado intentaba acceder tanto a la página como a sus datos. Asimismo, al despublicarla, la aplicación dejaba de estar disponible en cuestión de segundos.
fuente: thehackernews
¿Esta información puede servirle a alguien de tu equipo? Compártela.